


Firewall-ul este prima linie de apărare a oricărei rețele informatice. Controlează traficul de date între rețeaua internă și exterior pe baza unor reguli predefinite, blocând accesul neautorizat și amenințările cibernetice înainte ca acestea să ajungă la sisteme. Standardul NIST SP 800-41 definește firewall-ul ca mecanism de control al accesului la rețea, recomandat ca element de bază în orice politică de securitate IT.
Rolul firewall-ului în rețea se concretizează prin:
- Filtrarea traficului pe baza adresei IP, portului și protocolului
- Blocarea conexiunilor neautorizate înainte de a ajunge la dispozitivele interne
- Jurnalizarea evenimentelor pentru audit și monitorizare continuă
- Aplicarea politicii „deny by default“, prin care tot ce nu este explicit permis este blocat
- Conformitatea cu standarde precum ISO 27001 și GDPR
Cum funcționează un firewall pentru a proteja o rețea
Firewall-ul analizează fiecare pachet de date care intră sau iese din rețea și îl compară cu un set de reguli configurate. Dacă pachetul respectă regulile, trece. Dacă nu, este blocat și evenimentul este înregistrat.
Mecanismele principale de filtrare includ:
- Filtrarea la nivel de pachet: verifică adresa IP sursă/destinație, portul și protocolul (TCP, UDP)
- Inspecția cu stare (stateful inspection): urmărește starea conexiunilor active, nu doar pachetele individuale
- Filtrarea la nivel de aplicație: analizează conținutul traficului, nu doar antetele
- Jurnalizarea: înregistrează toate evenimentele relevante pentru monitorizare și audit
Firewall-urile moderne adaugă analiza identității utilizatorului și a contextului aplicației, depășind simpla verificare a IP-urilor și porturilor. Politica „deny by default“ este esențială: tot traficul nespecificat explicit ca permis este respins automat.
Ce tipuri de firewall-uri există și cum diferă între ele
Alegerea tipului de firewall depinde direct de complexitatea rețelei și de nivelul de protecție necesar.
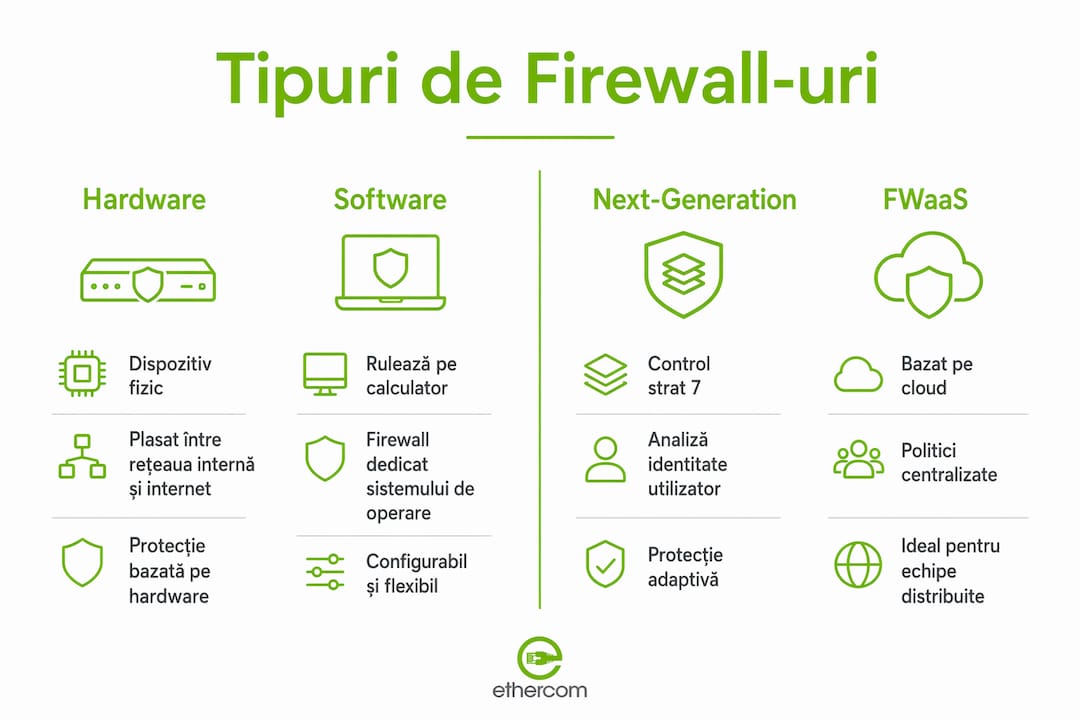
Firewall hardware este un dispozitiv fizic dedicat, plasat între rețeaua internă și internet. Routerul de acasă sau de birou include de obicei un astfel de firewall. Avantajul principal este că protejează toate dispozitivele din rețea fără a consuma resurse locale.
Firewall software rulează direct pe un calculator sau server. Sistemele Windows și macOS includ firewall-uri software integrate. Sunt utile pentru protecția individuală a unui dispozitiv, dar nu înlocuiesc protecția la nivel de rețea.
Next-Generation Firewall (NGFW) reprezintă categoria actuală pentru medii profesionale. NGFW operează până la stratul 7 al modelului OSI, permițând inspecția contextului traficului și controlul pe identitate, spre deosebire de firewall-urile tradiționale care analizează doar IP și porturi. Includ funcții integrate de prevenire a intruziunilor (IPS), control al aplicațiilor, filtrare web și VPN.
Firewall ca serviciu (FWaaS) este varianta bazată pe infrastructură cloud, potrivită pentru organizații cu echipe distribuite sau cu resurse IT limitate. Administrarea se face centralizat, fără hardware fizic dedicat.
Managementul firewall-urilor: provocări frecvente și sfaturi practice
Calitatea unui firewall depinde mai mult de claritatea regulilor configurate decât de hardware-ul folosit. Configurațiile incorecte sunt principala cauză a vulnerabilităților interne, nu limitările tehnice ale produsului.
Provocările frecvente în administrarea firewall-urilor:
- Reguli orfane: reguli vechi, neutilizate, care măresc suprafața de atac fără a oferi niciun beneficiu
- Permisiuni excesive: reguli prea largi, care permit mai mult trafic decât este necesar
- Lipsa documentației: seturi de reguli nedocumentate, greu de auditat sau de modificat în siguranță
- Absența integrării cu SIEM: fără corelarea jurnalelor cu un sistem centralizat, anomaliile trec neobservate
Peste 50% din incidentele legate de firewall-uri se datorează configurărilor greșite, inclusiv existența regulilor orfane. NIST SP 800-41 recomandă politici explicite de deny, revizuirea periodică a regulilor și integrarea cu sisteme SIEM.
Sfat profesional: Auditează setul de reguli cel puțin o dată la șase luni. Elimină regulile neutilizate, documentează fiecare regulă activă cu scopul și data adăugării, și testează modificările într-un mediu izolat înainte de aplicarea în producție.
Firewall-urile nu protejează complet împotriva atacurilor interne sau a traficului care trece prin canale aparent legitime. Atacurile de tip „living off the land“ folosesc unelte legitime permise de firewall, făcând necesară integrarea cu soluții de detecție comportamentală (NDR, EDR) și autentificare multifactor (MFA).
De ce este esențială utilizarea unui firewall în securitatea rețelei
Firewall-ul reduce direct suprafața de atac a unei rețele prin blocarea porturilor și serviciilor nefolosite. Fără el, orice dispozitiv conectat la internet este expus direct tentativelor de conexiune externă.
Firewall-urile blochează atacuri DDoS, tentative de phishing și limitează răspândirea malware-ului în rețea. Segmentarea rețelei prin firewall-uri interne reduce mișcarea laterală a unui atacator care a reușit să pătrundă într-un segment. Conformitatea cu GDPR și ISO 27001 impune controale tehnice de acces la rețea, iar firewall-ul este unul dintre cele mai directe mijloace de a le implementa. Firewall-ul nu funcționează izolat, ci ca parte a unei strategii de securitate în mai multe straturi, alături de antivirus, EDR și monitorizarea continuă a rețelei.
Cum se configurează corect un firewall
Configurarea de bază a unui firewall pornește de la principiul celei mai mici privilegii: se permite doar traficul strict necesar, restul se blochează implicit.
Pașii fundamentali de configurare:
- Definirea zonelor de rețea: separarea rețelei interne, DMZ și internetului
- Crearea regulilor în ordine logică: de la cele mai specifice la cele generale
- Activarea jurnalizării pentru toate evenimentele de blocare și permisiune
- Dezactivarea serviciilor și porturilor neutilizate pe dispozitivul firewall
- Testarea regulilor înainte de aplicarea în producție
Pe măsură ce traficul criptat crește, inspecția SSL/TLS devine o decizie critică pentru echilibrul între performanță și securitate. Activarea acestei funcții permite firewall-ului să analizeze conținutul conexiunilor HTTPS, dar necesită gestionarea atentă a certificatelor și respectarea cerințelor legale privind confidențialitatea.
Cum se integrează firewall-ul în politica de securitate a rețelei
Firewall-ul nu este o soluție autonomă, ci un element dintr-o politică de securitate documentată. Politica trebuie să definească clar ce trafic este permis, cine are dreptul să modifice regulile și cum se gestionează excepțiile.
Integrarea corectă presupune alinierea regulilor firewall cu politica de control al accesului a organizației, corelarea jurnalelor cu un sistem SIEM pentru detectarea anomaliilor și revizuirea periodică a regulilor la fiecare schimbare majoră de infrastructură. Fără o politică scrisă, regulile firewall devin inconsistente în timp și greu de auditat. Consultarea unui ghid de securitate IT ajută la structurarea acestei politici pentru companii de orice dimensiune.
Firewall față de antivirus, IDS și IPS: ce face fiecare
Firewall-ul, antivirusul și sistemele IDS/IPS sunt complementare, nu interschimbabile.
| Soluție | Funcție principală | Nivel de operare |
|---|---|---|
| Firewall | Controlul accesului la rețea pe baza regulilor | Rețea (straturi 3–7) |
| Antivirus | Detectarea și eliminarea fișierelor malițioase | Dispozitiv local |
| IDS | Detectarea intruziunilor și generarea alertelor | Rețea sau dispozitiv |
| IPS | Detectarea și blocarea activă a intruziunilor | Rețea sau dispozitiv |
Firewall-ul blochează traficul nedorit înainte să ajungă la dispozitiv. Antivirusul acționează după ce un fișier a ajuns pe sistem. IDS monitorizează și alertează, IPS intervine activ. Un NGFW modern poate integra funcții IPS, dar nu înlocuiește un antivirus sau o soluție EDR dedicată. Monitorizarea traficului de rețea este detaliată și în articolul despre monitorizarea traficului din perspectiva rețelelor românești.
Exemple practice de utilizare a firewall-urilor în rețele tipice
Rețea de birou mică: un firewall hardware la intrarea în rețea blochează porturile neutilizate și permite accesul la internet doar prin HTTP/HTTPS. Accesul la resursele interne din exterior se face exclusiv prin VPN.
Rețea de întreprindere: un NGFW segmentează rețeaua în zone separate pentru servere, stații de lucru și rețeaua pentru vizitatori. Regulile diferite pentru fiecare zonă limitează mișcarea laterală în caz de incident.
Infrastructură cloud: un firewall de tip FWaaS protejează resursele din cloud cu politici centralizate, aplicate uniform indiferent de locația utilizatorilor. Regulile se actualizează dintr-un singur punct de administrare.
Rețea CCTV: firewall-ul izolează camerele de supraveghere de restul rețelei, prevenind accesul neautorizat la fluxurile video. Detalii despre această configurare sunt disponibile în ghidul pentru securitate CCTV.
Echipamentele de rețea necesită infrastructură fizică adecvată. Ethercom oferă accesorii pentru montajul și organizarea echipamentelor de rețea, inclusiv carcase rackabile pentru firewall-uri și switch-uri, disponibile pentru livrare în România.

Concluzii principale
Firewall-ul este componenta de bază a oricărei rețele securizate, iar eficiența sa depinde direct de calitatea regulilor configurate și de integrarea cu celelalte soluții de securitate.
| Punct | Detalii |
|---|---|
| Prima linie de apărare | Firewall-ul blochează accesul neautorizat înainte ca traficul să ajungă la dispozitivele interne. |
| Configurările greșite sunt riscul principal | Peste 50% din incidente provin din reguli incorecte sau orfane, nu din limitări tehnice ale produsului. |
| NGFW depășește filtrarea clasică | Firewall-urile de generație nouă operează până la stratul 7 OSI și includ IPS, control al aplicațiilor și VPN. |
| Complementaritate obligatorie | Firewall-ul nu înlocuiește antivirusul, EDR sau MFA; toate funcționează împreună într-o strategie pe mai multe straturi. |
| Revizuire periodică necesară | NIST SP 800-41 recomandă auditarea regulilor și integrarea cu sisteme SIEM pentru monitorizare continuă. |