


Pe scurt:
- Securitatea cibernetică protejează sistemele și datele prin confidențialitate, integritate și disponibilitate.
- Organizațiile își gestionează securitatea conform standardelor ISO 27001 și ISO 22301 pentru a reduce impactul atacurilor.
Securitatea cibernetică este practica protejării sistemelor informatice, a rețelelor și a datelor împotriva accesului neautorizat, furtului sau distrugerii. Specialiștii o descriu prin modelul CIA: confidențialitate, integritate și disponibilitate a datelor. Standardele internaționale precum ISO 27001, cadrul NIST și agenția europeană ENISA definesc cerințele minime pe care organizațiile și persoanele fizice trebuie să le respecte. Înțelegerea acestor concepte nu mai este opțională. Fiecare cont de email, fiecare rețea Wi-Fi de acasă și fiecare tranzacție online reprezintă un punct de intrare posibil pentru un atacator.
Ce este securitatea cibernetică și de ce contează în 2026
Securitatea cibernetică acoperă trei obiective principale: să păstreze datele private (confidențialitate), să le mențină corecte și nemodificate (integritate) și să le facă accesibile când ai nevoie de ele (disponibilitate). Fără toate trei, un sistem digital nu poate fi considerat sigur.
Riscurile financiare sunt concrete. 31 % dintre CEO la nivel global consideră organizațiile lor foarte expuse la pierderi financiare din cauza riscurilor cibernetice. Această cifră arată că amenințarea nu este teoretică, ci afectează direct bugetele și deciziile de afaceri.
Riscul nu este doar tehnic. Impactul unui atac include consecințe juridice și reputaționale care pot afecta relațiile comerciale pe termen lung. Pentru o persoană fizică, o breșă de securitate poate însemna pierderea accesului la conturi bancare sau expunerea datelor personale.
Care sunt principalele tipuri de atacuri cibernetice?
Atacurile cibernetice iau forme diferite, dar cele mai frecvente urmează tipare clare pe care le poți recunoaște.
- Phishing. Atacatorul trimite un email sau un mesaj care imită o sursă de încredere, de exemplu o bancă sau un serviciu de curierat. Scopul este să te convingă să introduci parola sau datele cardului pe un site fals.
- Malware. Un program malițios instalat pe dispozitivul tău fără știrea ta. Poate înregistra ce tastezi, poate fura fișiere sau poate bloca accesul la sistem.
- Ransomware. O formă de malware care criptează fișierele tale și cere o răscumpărare pentru a le debloca. Atacurile de tip ransomware vizează atât persoane fizice, cât și spitale, școli sau companii.
- DDoS (Distributed Denial of Service). Atacatorul inundă un server cu trafic fals până când acesta devine inaccesibil. Companiile de comerț online și băncile sunt ținte frecvente.
- Inginerie socială. Manipularea psihologică a unei persoane pentru a divulga informații confidențiale, fără niciun cod malițios implicat.
Impactul acestor atacuri este semnificativ. 73 % dintre companiile care au suferit un incident cibernetic major au înregistrat o întrerupere semnificativă a activității, uneori de câteva săptămâni. Câteva săptămâni fără acces la sisteme înseamnă pierderi directe și clienți pierduți.
Sfat profesional: Dacă primești un email care te presează să acționezi urgent, verifică adresa expeditorului caracter cu caracter înainte să dai click pe orice link. Urgența artificială este semnul clasic al phishing-ului.
Cum să protejezi datele și dispozitivele acasă
Protecția datelor personale nu necesită cunoștințe tehnice avansate. Câțiva pași simpli reduc drastic riscul de a deveni victima unui atac.
-
Folosește parole puternice și unice. O parolă puternică are cel puțin 12 caractere și combină litere mari, litere mici, cifre și simboluri. Nu folosi aceeași parolă la mai multe conturi. Un manager de parole precum Bitwarden sau KeePass te ajută să le ții pe toate în ordine fără să le memorezi.
-
Activează autentificarea multi-factor (MFA). MFA adaugă un al doilea pas de verificare după introducerea parolei, de exemplu un cod trimis pe telefon. Peste 99 % din conturi sunt protejate eficient prin MFA. Aceasta este cea mai simplă măsură cu cel mai mare impact.
-
Actualizează regulat sistemul de operare și aplicațiile. Actualizările conțin corecții pentru vulnerabilități cunoscute. Un sistem neactualizat este o ușă deschisă pentru atacatori care exploatează exact acele vulnerabilități.
-
Instalează un antivirus și activează firewall-ul. Antivirusul detectează și blochează malware-ul înainte să producă daune. Firewall-ul controlează traficul de rețea și blochează conexiunile suspecte. Ambele sunt disponibile gratuit sau la costuri mici pentru uz personal.
-
Educă-te continuu despre riscuri. Recunoașterea unui email de phishing sau a unui site fals este o abilitate care se învață. Urmărește resurse de la ENISA sau CERT-RO pentru a rămâne la curent cu amenințările noi.
Sfat profesional: Activează MFA pe contul de email înainte de orice altceva. Emailul este cheia de recuperare pentru toate celelalte conturi. Dacă un atacator îl preia, poate reseta orice parolă.
Protecția datelor video stocate local este la fel de importantă. Dacă folosești un sistem de supraveghere acasă, criptarea datelor video previne accesul neautorizat la înregistrări.
Cum funcționează managementul securității informațiilor în organizații?
Organizațiile gestionează securitatea cibernetică printr-un sistem formal de politici, procese și controale tehnice. Standardul ISO 27001 definește cerințele pentru un sistem de management al securității informațiilor (SMSI). ISO 22301 completează acest cadru cu cerințe pentru continuitatea activității în caz de incident major.
Organizațiile care implementează ISO 27001 reduc în medie cu 30 % impactul operațional al atacurilor cibernetice. Reducerea vine din faptul că procesele de răspuns sunt definite în avans, nu improvizate în timpul crizei.
Procesele cheie dintr-un SMSI includ evaluarea riscurilor, aplicarea controalelor de protecție și monitorizarea continuă. Evaluarea riscurilor identifică activele critice și vulnerabilitățile lor. Controalele de protecție pot fi tehnice (criptare, firewall) sau organizaționale (politici de acces, training). Monitorizarea măsoară eficiența acestor controale în timp real.
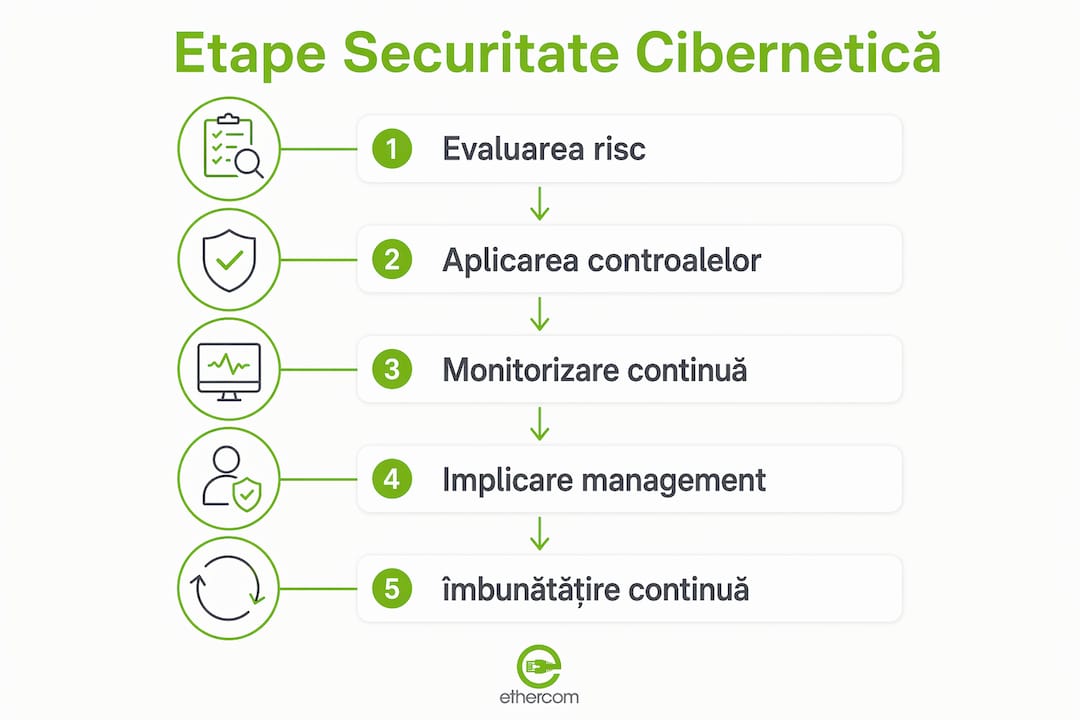
| Punct | Detalii |
|---|---|
| Evaluarea riscurilor | Identifică activele critice și vulnerabilitățile înainte ca un atac să se producă. |
| Controale de protecție | Combină măsuri tehnice și organizaționale pentru a reduce suprafața de atac. |
| Monitorizare continuă | Urmărește indicatori precum MFA activ, patch-uri aplicate și teste de phishing. |
| Planuri de continuitate | ISO 22301 asigură reluarea rapidă a activității după un incident major. |
| Guvernanță și management | Implicarea conducerii este condiția fără de care un SMSI nu funcționează. |
Monitorizarea indicatorilor cheie precum numărul de utilizatori cu MFA activat, timpul de aplicare a patch-urilor și rezultatele exercițiilor de phishing arată nivelul real de maturitate al securității unei organizații. Fără acești indicatori, securitatea rămâne o declarație de intenție, nu o realitate măsurabilă.
Implicarea managementului de vârf nu este opțională. 84 % dintre CEO plănuiesc să îmbunătățească practicile de securitate ale organizației lor. Securitatea cibernetică a urcat pe agenda executivă tocmai pentru că costul unui incident depășește cu mult costul prevenirii.
Cum influențează noile tehnologii securitatea cibernetică în 2026?
Inteligența artificială și cloud-ul schimbă atât metodele de atac, cât și instrumentele de apărare. Înțelegerea acestor tendințe ajută la anticiparea riscurilor noi.
- Inteligența artificială ca armă și scut. Inteligența artificială introduce noi riscuri cibernetice, dar și oportunități pentru detectarea automată a amenințărilor. Atacatorii folosesc AI pentru a genera emailuri de phishing personalizate la scară mare. Apărătorii folosesc AI pentru a detecta comportamente anormale în rețea.
- Riscurile cloud-ului. Migrarea datelor în cloud reduce costurile, dar creează noi puncte de vulnerabilitate dacă configurarea nu este corectă. Bucket-urile de stocare lăsate publice din greșeală sunt o cauză frecventă de scurgeri de date.
- Contextul geopolitic. Riscul cibernetic este pe agenda companiilor din toate industriile din cauza interconectării tehnologice și geopolitice. Atacurile sponsorizate de state vizează infrastructuri critice, lanțuri de aprovizionare și instituții financiare.
- Conștientizarea angajaților. Lipsa unei evaluări riguroase a riscurilor AI poate conduce la scurgeri de date și fraude. Angajații care introduc date sensibile în instrumente AI publice fără să înțeleagă riscurile reprezintă o vulnerabilitate reală.
- Reziliența ca prioritate. Organizațiile care adoptă o cultură preventivă și investesc în backup și recuperare rapidă rezistă mai bine atacurilor decât cele care reacționează doar după incident.
Sistemele de supraveghere conectate la rețea sunt și ele expuse acestor tendințe. Instalatorii și administratorii de sisteme CCTV trebuie să cunoască amenințările cibernetice specifice pentru a configura corect echipamentele.
Concluzii principale
Securitatea cibernetică este un proces continuu care combină măsuri tehnice, educație și guvernanță pentru a proteja datele și sistemele împotriva atacurilor din ce în ce mai sofisticate.
| Punct | Detalii |
|---|---|
| Modelul CIA | Confidențialitate, integritate și disponibilitate sunt cele trei obiective fundamentale ale securității cibernetice. |
| MFA reduce riscul | Autentificarea multi-factor protejează peste 99 % din conturi și este cea mai simplă măsură cu impact maxim. |
| ISO 27001 scade impactul | Organizațiile certificate reduc cu 30 % impactul operațional al atacurilor cibernetice. |
| AI schimbă regulile | Inteligența artificială este folosită atât de atacatori, cât și de apărători, iar conștientizarea angajaților rămâne esențială. |
| Prevenția bate reacția | Investiția în măsuri preventive costă mai puțin decât gestionarea unui incident major. |
Securitatea cibernetică nu este un subiect pentru IT, este pentru toți
Am văzut de-a lungul timpului o greșeală repetată: oamenii tratează securitatea cibernetică ca pe ceva ce „se ocupă IT-ul". Această mentalitate este exact vulnerabilitatea pe care atacatorii o exploatează cel mai des.
Un email de phishing nu ajunge la serverul de IT. Ajunge în inbox-ul unui contabil, al unui manager de vânzări sau al unui angajat nou care nu știe să recunoască semnele. Dacă acea persoană nu a primit niciodată o sesiune de conștientizare, șansele ca ea să dea click pe linkul greșit sunt foarte mari.
Ceea ce m-a convins că lucrurile trebuie să se schimbe este simplitatea cu care poți reduce riscul. Activarea MFA durează trei minute. Actualizarea sistemului de operare se face automat dacă o configurezi corect. Aceste acțiuni nu cer cunoștințe tehnice. Cer doar decizia de a le face.
Securitatea cibernetică este un proces continuu, nu o acțiune singulară. Asta înseamnă că nu există un moment în care poți spune „am terminat". Amenințările evoluează, iar apărarea trebuie să evolueze odată cu ele. Cel mai bun lucru pe care îl poți face acum este să începi cu pașii de bază și să construiești de acolo.
— Costin
Echipamente și soluții pentru infrastructura ta digitală
Securitatea digitală începe cu infrastructura fizică. Echipamentele de rețea configurate corect și organizate profesional reduc riscul de acces neautorizat și facilitează monitorizarea traficului.

Ethercom pune la dispoziție peste 14.000 de produse pentru rețelistică, supraveghere video și conectică, inclusiv echipamente greu de găsit în magazinele românești obișnuite. De la switch-uri și injectoare PoE la accesorii pentru rack-uri și sisteme de alimentare industriale, oferta acoperă nevoile atât ale utilizatorilor individuali, cât și ale companiilor cu cerințe B2B. Echipa Ethercom oferă suport tehnic complet pentru alegerea și configurarea echipamentelor potrivite. Vizitează catalogul complet Ethercom pentru a găsi soluțiile de care ai nevoie.
Întrebări frecvente
Ce înseamnă securitatea cibernetică, pe scurt?
Securitatea cibernetică este protejarea sistemelor informatice, a rețelelor și a datelor împotriva accesului neautorizat sau atacurilor. Se bazează pe trei principii: confidențialitate, integritate și disponibilitate.
Care este cel mai eficient mod de a-mi proteja conturile online?
Autentificarea multi-factor (MFA) este cea mai eficientă măsură individuală. Peste 99 % din conturi sunt protejate eficient prin MFA, conform datelor publice din domeniu.
Ce este ISO 27001 și de ce contează?
ISO 27001 este standardul internațional pentru managementul securității informațiilor. Organizațiile certificate reduc cu 30 % impactul operațional al atacurilor cibernetice față de cele fără un sistem formal.
Cum recunosc un atac de tip phishing?
Emailurile de phishing imită surse de încredere și creează urgență artificială. Verifică adresa exactă a expeditorului, nu da click pe linkuri fără să le verifici și nu introduce date personale pe site-uri la care ai ajuns dintr-un email nesolicitat.
Ce riscuri aduce inteligența artificială în securitatea cibernetică?
Inteligența artificială permite atacatorilor să genereze mesaje de phishing personalizate la scară mare și să automatizeze atacurile. Conștientizarea angajaților și evaluarea riguroasă a instrumentelor AI folosite în organizație sunt măsurile-cheie de apărare.