


Pe scurt:
- Auditul de securitate verifică eficiența măsurilor de protecție și respectarea standardelor ISO 27001 și NIS2.
- El analizează vulnerabilitățile și recomandă remedieri concrete pentru atenționarea conducerii și reducerea riscurilor.
Auditul de securitate este o verificare metodică și obiectivă a modului în care organizația dumneavoastră se protejează, analizând diferența dintre ce credeți că funcționează și ce se întâmplă în realitate. Procesul examinează politici, proceduri, tehnologii și oameni, cu scopul de a identifica vulnerabilități și de a recomanda remedieri concrete. Standardele internaționale precum ISO 27001, directiva europeană NIS2 și cadrul național stabilit de DNSC definesc cerințele minime pe care un audit de securitate IT trebuie să le acopere. Fără un audit periodic, organizațiile operează pe baza unor presupuneri, nu pe baza unor dovezi.
Ce este auditul de securitate și ce verifică concret?
Auditul de securitate cibernetică evaluează politicile, procedurile și măsurile de protecție din sistemele IT pentru identificarea vulnerabilităților și recomandarea remediilor. Nu se limitează la documentație. Auditorul analizează și maturitatea controalelor tehnice și reacția organizației la incidente reale sau simulate.
Concret, un audit de securitate IT acoperă:
- Inventarul activelor critice: ce sisteme, date și aplicații există și cine le administrează.
- Controlul accesului: cine are acces la ce resurse și dacă drepturile sunt justificate și actualizate.
- Protecția datelor: cum sunt stocate, transmise și protejate informațiile sensibile, inclusiv conformitatea cu GDPR.
- Continuitatea operațională: existența și funcționalitatea procedurilor de backup și recuperare după incident.
- Securitatea fizică: accesul la serverele și echipamentele de rețea, inclusiv sistemele CCTV și controlul accesului fizic.
- Instruirea personalului: dacă angajații cunosc și respectă politicile de securitate.
Sfat profesional: În auditurile serioase, testarea restaurării backup-urilor este obligatorie. Existența unui backup fără verificarea funcționalității restaurării nu oferă nicio garanție reală de protecție a datelor.
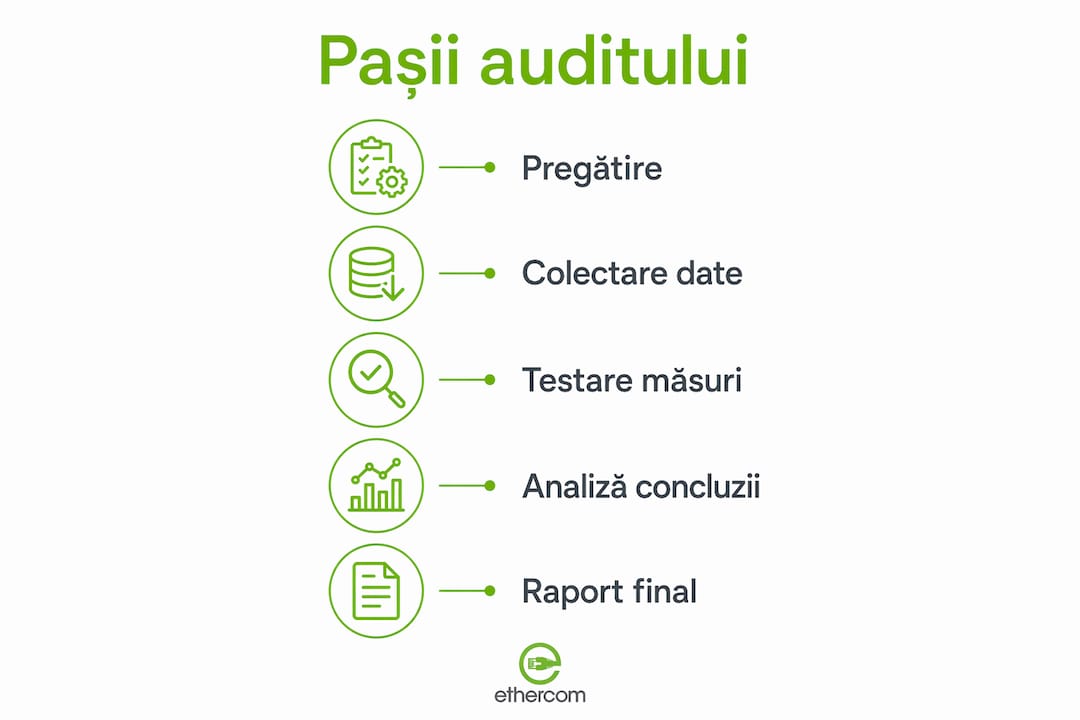
Raportul final de audit conține constatările și recomandările prioritizate, clasificate de obicei în trei categorii: critic, important și poate aștepta. Fiecare recomandare trebuie asociată cu un responsabil și un termen clar. Fără această structură, raportul rămâne un document fără impact real asupra securității organizației.
Care sunt tipurile de audit de securitate în România?
Auditul de securitate cibernetică în România poate fi periodic sau ad-hoc, iar auditorul trebuie să fie atestat de DNSC și să respecte cerințele de independență față de organizația auditată.
| Tip de audit | Când se aplică | Scop principal |
|---|---|---|
| Periodic | La intervale regulate, stabilite prin politica internă sau reglementări | Verificarea continuă a nivelului de securitate și conformității |
| Ad-hoc | După incidente semnificative sau schimbări majore de infrastructură | Evaluarea rapidă a impactului și identificarea breșelor apărute |
| De conformitate | La cererea autorităților sau în contextul proiectelor cu finanțare | Documentarea implementării măsurilor și validarea conformității |
Directiva NIS2, transpusă în legislația română prin OUG 155/2024, impune auditarea periodică a măsurilor de securitate pentru operatorii de servicii esențiale și furnizorii de servicii digitale. Neconformitatea atrage sancțiuni administrative semnificative. DNSC funcționează ca autoritate națională de reglementare și atestare a auditorilor, ceea ce înseamnă că un raport semnat de un auditor neatestat nu are valoare probatorie în fața autorităților.
Independența auditorului față de organizația auditată nu este o formalitate. Un auditor intern poate realiza evaluări preliminare, dar auditul formal cu valoare regulatorie sau contractuală necesită un auditor extern independent. Această cerință apare explicit în standardul ISO 27001 și în cerințele NIS2.
Cum diferă auditul de securitate față de analiza de risc?
Auditul de securitate este retrospectiv: verifică dacă măsurile existente funcționează corect. Analiza de risc este prospectivă: stabilește ce amenințări pot apărea și ce măsuri trebuie implementate. Confuzia dintre cele două procese este frecventă și costisitoare.
| Criteriu | Audit de securitate | Analiză de risc |
|---|---|---|
| Perspectivă | Retrospectivă | Prospectivă |
| Obiectiv | Verifică funcționarea măsurilor implementate | Identifică riscuri și stabilește măsuri necesare |
| Obligativitate legală | Cerut de NIS2, ISO 27001, contracte | Obligatorie prin lege pentru securitatea fizică și IT |
| Rezultat | Raport cu constatări și recomandări | Registru de riscuri și plan de tratare |
| Frecvență recomandată | Periodic și după schimbări majore | La implementarea unui sistem nou sau schimbări semnificative |
Secvența corectă este: analiză de risc, implementare măsuri, audit periodic de verificare. Organizațiile care sar direct la audit fără o analiză de risc prealabilă descoperă adesea că nu au o bază clară față de care să compare constatările. Auditul verifică eficiența măsurilor implementate, nu stabilește riscuri viitoare. Cele două procese se completează, nu se înlocuiesc.
Auditul de securitate fizică urmează aceeași logică. Verifică măsurile implementate, procedurile interne, instruirea personalului și actualizarea documentației pentru a identifica lacune și neconcordanțe între politici și practică. Un sistem CCTV instalat corect din punct de vedere tehnic poate fi ineficient dacă procedurile de monitorizare lipsesc sau dacă personalul nu știe cum să reacționeze la alerte.
Care sunt beneficiile și provocările unui audit de securitate eficient?
Un audit valoros transformă grija vagă privind securitatea într-o hartă concretă a vulnerabilităților și priorităților. Organizațiile care realizează audituri periodice știu exact ce active critice dețin, cine are acces la ele și cât de rapid pot răspunde la un incident.
Beneficiile concrete ale unui audit de securitate IT includ:
- Prioritizarea investițiilor: știți unde să alocați bugetul de securitate, nu unde credeți că este nevoie.
- Conformitate documentată: raportul de audit are valoare probatorie în fața autorităților de reglementare și în proiectele cu finanțare nerambursabilă.
- Creșterea încrederii clienților: partenerii și clienții mari solicită tot mai frecvent dovezi ale unui nivel de securitate verificat independent.
- Reducerea riscului de incident: vulnerabilitățile identificate și remediate înainte de un atac costă incomparabil mai puțin decât gestionarea unui incident real.
Provocările apar când auditul este tratat ca o formalitate. Programele de audit bazate pe liste de verificare, fără o abordare bazată pe risc și dovezi, nu demonstrează funcționalitatea reală a controalelor. Un raport de 200 de pagini plin de constatări tehnice fără prioritizare clară este inutil pentru management.
Sfat profesional: Implicați managementul executiv înainte de audit, nu doar la prezentarea raportului. Fără angajamentul conducerii, recomandările rămân neimplementate, iar retestarea după remediere nu mai are sens.
Alegerea auditorului contează la fel de mult ca procesul în sine. Profesionalismul auditorului și calitatea raportului sunt decisive pentru ca auditul să genereze valoare reală. Un auditor atestat DNSC, cu experiență în sectorul dumneavoastră, va identifica vulnerabilități pe care o scanare automată nu le poate detecta. Verificați referințele și cereți exemple de rapoarte anterioare anonimizate înainte de a semna un contract.
Concluzii principale
Auditul de securitate IT este procesul prin care organizația verifică, cu dovezi concrete, dacă măsurile de protecție implementate funcționează efectiv și respectă standardele ISO 27001 și cerințele NIS2.
| Punct | Detalii |
|---|---|
| Definiție clară | Auditul verifică funcționarea măsurilor existente, nu stabilește riscuri viitoare. |
| Tipuri principale | Auditul poate fi periodic, ad-hoc sau de conformitate, fiecare cu scop distinct. |
| Cadru legal românesc | DNSC atestă auditorii, iar NIS2 și OUG 155/2024 impun auditarea periodică. |
| Diferența față de analiza de risc | Analiza de risc precede implementarea; auditul verifică după implementare. |
| Valoarea raportului | Un raport prioritizat cu responsabili și termene clare generează remedieri reale. |
Auditul de securitate văzut din interior
Lucrez cu companii mici și mijlocii din România de suficient timp cât să știu că cele mai mari probleme nu sunt tehnice. Sunt de percepție. Antreprenorii cred că au securitate pentru că au un antivirus și un firewall. Specialiștii IT știu că situația e mai complicată, dar nu au cum să demonstreze asta fără un audit formal.
Cel mai frecvent scenariu pe care îl întâlnesc: o companie investește în echipamente bune, configurează sisteme de supraveghere și control acces, dar nu testează niciodată dacă backup-urile funcționează cu adevărat. Primul audit scoate la iveală că restaurarea durează de trei ori mai mult decât permite planul de continuitate. Nimeni nu știa. Toată lumea presupunea.
Un alt aspect ignorat sistematic este securitatea fizică a infrastructurii CCTV. Camerele sunt conectate la rețea, dar accesul la înregistrări nu este restricționat corespunzător. Auditul de securitate IT trebuie să includă și această componentă, nu doar serverele și laptopurile.
Recomandarea mea pentru antreprenorii care nu știu de unde să înceapă: cereți un audit de scop limitat, concentrat pe activele critice. Nu aveți nevoie de un audit de 6 luni pentru a afla dacă controlul accesului și backup-urile funcționează. Începeți acolo. Rezultatele vor arăta clar unde mergeți mai departe.
Tendința din 2026 este clară: reglementările devin mai stricte, iar autoritățile verifică. Companiile care tratează auditul ca pe o investiție, nu ca pe o cheltuială forțată, vor fi cu un pas înaintea celor care îl amână.
— Costin
Infrastructura de securitate după audit: soluții de la Ethercom
Auditul de securitate identifică vulnerabilitățile. Pasul următor este remedierea lor cu echipamente și infrastructură fiabile. Ethercom pune la dispoziție peste 14.000 de produse pentru securitate IT și fizică, de la echipamente de rețea și supraveghere până la accesorii pentru organizarea infrastructurii în rack-uri.

Dacă raportul de audit recomandă reorganizarea infrastructurii de rețea, sine rack și accesorii pentru montaj standard sunt disponibile imediat. Pentru continuitatea alimentării echipamentelor critice în situații de urgență, Ethercom oferă soluții dedicate, inclusiv invertoare auto pentru instalații de securitate. Programul B2B Ethercom include suport tehnic dedicat și acces la produse care nu se găsesc în magazinele românești obișnuite. Contactați Ethercom pentru o ofertă adaptată nevoilor identificate în urma auditului.
Întrebări frecvente
Ce este auditul de securitate IT?
Auditul de securitate IT este o evaluare metodică și independentă a politicilor, procedurilor și controalelor tehnice ale unei organizații, cu scopul de a identifica vulnerabilități și de a recomanda remedieri prioritizate.
Cât de des trebuie realizat un audit de securitate?
Directiva NIS2 și standardul ISO 27001 recomandă audituri periodice, cel puțin anual, și audituri ad-hoc după incidente semnificative sau schimbări majore de infrastructură.
Cine poate realiza un audit de securitate în România?
Auditorii de securitate cibernetică trebuie să fie atestați de DNSC și să fie independenți față de organizația auditată pentru ca raportul să aibă valoare regulatorie și probatorie.
Care este diferența dintre audit și analiza de risc?
Analiza de risc identifică amenințările și stabilește ce măsuri trebuie implementate, iar auditul verifică dacă acele măsuri funcționează corect după implementare.
Ce conține un raport de audit de securitate?
Raportul include domeniul de aplicare, metodologia folosită, constatările clasificate pe niveluri de prioritate și recomandări cu responsabili și termene clare pentru remediere.