


TL;DR:
- Protecția datelor CCTV impune implementarea măsurilor tehnice și organizatorice conforme GDPR, precum controlul accesului, criptarea și stocarea limitată. Nerespectarea acestor reguli duce la amenzi semnificative și riscuri reputaționale majore pentru operatori. Conformitatea se asigură prin DPIA, limitarea duratei de stocare și monitorizarea strictă a accesului și înregistrărilor, combinând tehnologia avansată cu procedurile legale.
Protecția datelor în sistemele CCTV este definită ca ansamblul măsurilor tehnice și organizatorice prin care operatorul garantează că înregistrările video sunt colectate, stocate și accesate exclusiv în condiții conforme cu GDPR și recomandările ANSPDCP. Securizarea datelor CCTV nu este opțională: orice sistem de supraveghere care prelucrează imagini ale persoanelor fizice intră sub incidența Regulamentului (UE) 2016/679 și a legislației naționale aplicabile. Măsurile concrete includ controlul accesului, criptarea fluxurilor video, evaluarea impactului (DPIA) și limitarea perioadei de stocare. Nerespectarea acestor cerințe expune operatorul la amenzi semnificative din partea ANSPDCP și la riscuri reputaționale majore.
Cum se asigură protecția datelor CCTV prin măsuri tehnice esențiale?
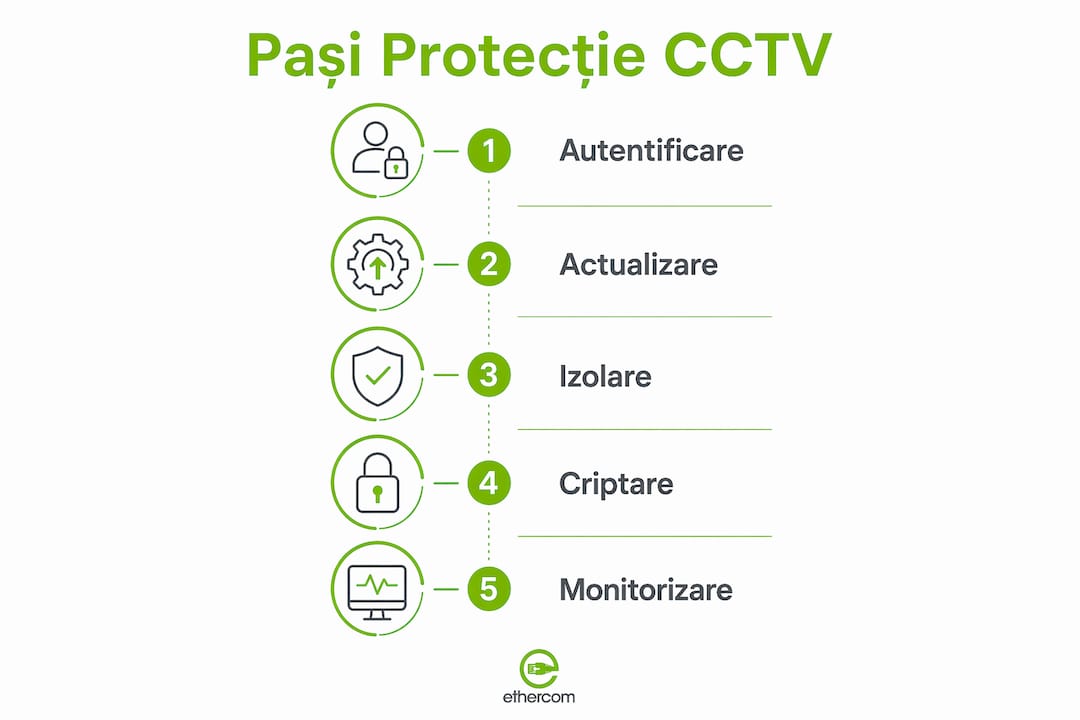
Controlul accesului la sistemele CCTV reprezintă prima linie de apărare. Autentificarea multifactor (MFA/2FA) este recomandată pentru orice acces remote la NVR, DVR sau platforme de management video, în contextul în care DNSC a emis avertismente pentru vulnerabilități cu scor CVSS 9,8 în echipamente CCTV expuse la internet în 2026. Parolele implicite trebuie schimbate imediat după instalare, fără excepție. Această regulă simplă elimină cea mai frecventă cauză de compromitere a sistemelor video.
Actualizările de firmware și patch management-ul periodic sunt obligatorii pentru orice cameră IP, NVR sau DVR conectat în rețea. Producători precum Hikvision, Dahua sau Axis publică actualizări de securitate regulat, iar ignorarea lor lasă echipamentele expuse la vulnerabilități cunoscute și documentate public. Un calendar de actualizări lunar, gestionat prin soluții de management centralizat, reduce semnificativ suprafața de atac.
Izolarea CCTV în VLAN-uri separate previne propagarea unui atac cibernetic dinspre rețeaua de supraveghere spre infrastructura principală a organizației. Această segmentare este o practică recomandată și în contextul directivei NIS2, aplicabilă operatorilor de infrastructuri critice. Combinată cu reguli stricte de firewall între VLAN-uri, izolarea limitează drastic impactul unui incident de securitate.
Criptarea fluxurilor video prin SSL/TLS și a stocării locale sau în cloud prin protocoale SRTP sau AES-256 protejează datele atât în tranzit, cât și în repaus. Fără criptare, un atacator cu acces la rețea poate intercepta fluxurile video în timp real. Criptarea datelor video trebuie configurată din faza de instalare, nu adăugată ulterior.
Monitorizarea accesului și jurnalele de audit sunt componente tehnice cu valoare juridică directă. Orice acces la înregistrări trebuie logat automat: utilizator, timestamp, motiv declarat. Securitatea fizică a NVR/DVR, prin montaj în rack-uri încuiate sau camere tehnice cu acces restricționat, completează tabloul măsurilor tehnice.
Sfat profesional: Nu expuneți niciodată camerele IP sau NVR-ul direct la internet fără un VPN sau un gateway de securitate dedicat. Accesul remote securizat prin VPN elimină expunerea porturilor de management la scanerele automate de tip Shodan sau Censys.
Cum se asigură conformitatea legală și procedurală în supravegherea CCTV?
Conformitatea legală în CCTV pornește de la o evaluare formală a impactului. DPIA este obligatorie pentru supravegherea sistematică a spațiilor publice și trebuie realizată înainte de punerea în funcțiune a sistemului. Această evaluare documentează riscurile pentru drepturile persoanelor vizate și măsurile de atenuare adoptate. Lipsa DPIA în contextul unui control ANSPDCP este tratată ca o încălcare gravă a GDPR.
Procedura de conformitate legală cuprinde cel puțin următorii pași:
- Realizarea DPIA înainte de instalarea sistemului, cu documentarea scopului, temeiului legal și riscurilor identificate.
- Afișarea notelor de informare conforme GDPR la intrarea în zona supravegheată, cu date despre operator, scop, durată de stocare și drepturile persoanei vizate.
- Limitarea perioadei de stocare la maximum 30 de zile, conform recomandărilor ANSPDCP, cu ștergere automată după expirarea termenului.
- Documentarea excepțiilor de stocare prelungită, cu justificare scrisă și aprobare din partea responsabilului cu protecția datelor (DPO).
- Gestionarea cererilor persoanelor vizate privind accesul, rectificarea sau ștergerea datelor, cu răspuns în termenele legale.
“Simplul panou de avertizare CCTV nu este suficient. Operatorii trebuie să ofere o notă de informare detaliată accesibilă vizitatorilor, care să includă scopul supravegherii, temeiul legal și drepturile persoanei vizate.”
Principiul minimizării datelor impune ca sistemul CCTV să filmeze exclusiv zonele necesare scopului declarat. Supravegherea toaletelor, a zonelor de odihnă sau a spațiilor unde angajații nu au obligații profesionale este interzisă. Proporționalitatea între scopul urmărit și gradul de intruziune în viața privată este verificată explicit de ANSPDCP în cadrul controalelor.
Cum se implementează un sistem CCTV securizat de la configurare la operare?
Implementarea unui sistem CCTV securizat urmează o succesiune clară de pași tehnici și procedurali:
- Schimbarea imediată a parolelor implicite pe toate echipamentele: camere, NVR, DVR, switch-uri PoE. Majoritatea atacurilor IoT compromit echipamentele cu parole default neschimbate, reprezentând 80-90% din incidentele raportate. Această statistică arată că securizarea de bază elimină covârșitoarea majoritate a vectorilor de atac.
- Configurarea suprascrierii automate a fișierelor video la atingerea limitei de stocare sau la expirarea celor 30 de zile, fără intervenție manuală.
- Segmentarea rețelei prin crearea unui VLAN dedicat exclusiv traficului CCTV, cu politici de rutare restrictive față de rețeaua de date a organizației.
- Configurarea backup-ului securizat, local pe suporturi criptate sau în cloud conform standardelor ISO 27017 și ISO 27018, care garantează criptarea end-to-end și guvernanța accesului la datele sensibile. Certificările ISO 27017/27018 sunt indicatorul minim de maturitate pentru orice furnizor de stocare cloud CCTV. Detalii suplimentare despre backup CCTV securizat sunt disponibile în ghidul dedicat.
- Auditarea și documentarea accesului la înregistrări, cu loguri care conțin: identitatea utilizatorului, data și ora accesului, motivul vizualizării. Păstrarea unui registru de acces este recomandată explicit pentru controalele ANSPDCP și demonstrează conformitatea în timp real.
- Măsuri anti-sabotaj fizic și logic: montaj în rack-uri securizate, alarme la deschiderea neautorizată a carcaselor, dezactivarea porturilor USB neutilizate pe NVR.
Sfat profesional: Configurați alerte automate pentru orice tentativă de autentificare eșuată repetată sau acces în afara orelor de program. Soluții precum Milestone XProtect, Genetec Security Center sau Axis Camera Station oferă module native de alertare și raportare a anomaliilor de acces.
Care sunt cele mai frecvente greșeli în protecția datelor CCTV?
Vulnerabilitățile sistemelor CCTV provin mai rar din atacuri sofisticate și mai frecvent din erori de configurare evitabile. Principalele greșeli identificate în audituri sunt:
- Parole implicite neschimbate: cel mai comun vector de atac, responsabil pentru marea majoritate a breșelor în sistemele IoT și CCTV.
- Acces necontrolat fără jurnalizare: mai mulți utilizatori cu drepturi de administrator, fără loguri de acces, fac imposibilă trasabilitatea în caz de incident.
- Expunerea echipamentelor la internet fără VPN: porturile de management deschise direct pe internet sunt detectate automat de scanere publice și exploatate în ore.
- Monitorizarea nelegală a angajaților: supravegherea zonelor de odihnă sau înregistrarea audio fără consimțământ explicit încalcă atât GDPR, cât și Codul Muncii.
- Depășirea duratei de stocare: păstrarea înregistrărilor peste 30 de zile fără justificare documentată este o încălcare directă a principiului limitării stocării.
- Lipsa DPIA și a documentației: absența evaluării de impact și a registrului de evidență a prelucrărilor este sancționată prioritar în controalele ANSPDCP.
| Greșeală frecventă | Risc principal | Soluție recomandată |
|---|---|---|
| Parole implicite neschimbate | Compromitere totală a sistemului | Schimbare imediată la instalare, politică de rotație trimestrială |
| Lipsă jurnalizare acces | Imposibilitate de audit | Activare loguri automate pe NVR și platformă de management |
| Expunere directă la internet | Atac remote, exfiltrare date | VPN obligatoriu pentru acces remote |
| Stocare peste 30 de zile | Amendă ANSPDCP | Ștergere automată configurată din sistem |
Inspectarea periodică a configurațiilor, cel puțin semestrial, și testele de penetrare anuale pe segmentul CCTV reduc semnificativ probabilitatea unui incident. Riscurile online legate de stocarea în cloud trebuie evaluate separat față de stocarea locală, deoarece modelul de responsabilitate partajată cu furnizorul cloud introduce variabile suplimentare de conformitate.
Concluzii cheie
Protecția datelor în sistemele CCTV se asigură prin combinarea obligatorie a măsurilor tehnice de securitate cu procedurile legale conforme GDPR și recomandărilor ANSPDCP din 2026.
| Punct | Detalii |
|---|---|
| Autentificare și acces | Implementați MFA și schimbați parolele implicite imediat după instalare. |
| Izolare rețea | Separați traficul CCTV în VLAN-uri dedicate, cu politici firewall stricte. |
| Stocare limitată | Configurați ștergerea automată la 30 de zile, conform cerințelor ANSPDCP. |
| DPIA obligatorie | Realizați evaluarea de impact înainte de punerea în funcțiune a oricărui sistem nou. |
| Audit și documentare | Mențineți loguri de acces detaliate și registre de evidență a prelucrărilor pentru controale. |
Perspectiva unui specialist: de ce conformitatea CCTV nu este doar un exercițiu birocratic
Am văzut în practică cum organizații cu bugete serioase de securitate fizică ignoră complet latura de protecție a datelor video. Instalează camere de ultimă generație, NVR-uri cu stocare de terabytes, și lasă totul configurat cu parole din fabrică și acces deschis la internet. Paradoxul este că tocmai echipamentele mai scumpe, cu mai multe funcții de conectivitate, au o suprafață de atac mai mare dacă nu sunt configurate corect.
Ceea ce am observat constant este că breșele nu vin din atacuri sofisticate. Vin din neglijență administrativă: un cont de administrator uitat, un port deschis pe router, o actualizare de firmware amânată luni de zile. Colaborarea reală între departamentul IT, responsabilul de securitate fizică și DPO-ul organizației este rară, dar este singura abordare care funcționează pe termen lung.
Pregătirea personalului care accesează înregistrările este la fel de importantă ca orice configurație tehnică. Un operator de securitate care exportă înregistrări pe un stick USB personal, fără să înțeleagă că face o breșă GDPR, anulează toate măsurile tehnice implementate. Auditurile interne semestriale și documentația actualizată nu sunt birocrație. Sunt singura dovadă că sistemul funcționează conform în fața unui control ANSPDCP.
Amenințările cibernetice evoluează, iar echipamentele CCTV sunt ținte din ce în ce mai atractive pentru botnet-uri și ransomware. Actualizarea continuă a firmware-ului și revizuirea periodică a politicilor de acces nu sunt activități opționale. Sunt parte din operarea responsabilă a oricărui sistem de supraveghere.
— Costin
Soluții CCTV conforme GDPR disponibile la Ethercom

Ethercom pune la dispoziția specialiștilor IT și responsabililor de securitate o gamă extinsă de echipamente pentru sisteme CCTV securizate, inclusiv switch-uri PoE, surse de alimentare industriale și accesorii de rețea compatibile cu arhitecturi VLAN și criptare end-to-end. Toate produsele disponibile pe ethercom.ro sunt selectate din furnizori verificați, cu suport tehnic dedicat și program B2B pentru comenzi de volum. Dacă implementați sau auditați un sistem CCTV și aveți nevoie de echipamente specifice sau consultanță pentru configurare conformă GDPR, echipa Ethercom vă poate oferi o ofertă personalizată adaptată cerințelor proiectului.
FAQ
Ce perioadă maximă de stocare este permisă pentru înregistrările CCTV?
Perioada standard de stocare este de maximum 30 de zile, conform recomandărilor ANSPDCP. Orice depășire necesită justificare documentată și aprobare din partea DPO-ului organizației.
Este obligatorie DPIA pentru orice sistem CCTV?
DPIA este obligatorie pentru supravegherea sistematică a spațiilor publice și pentru orice sistem care prelucrează date la scară largă. Pentru sisteme mai mici, o analiză de risc documentată este recomandată chiar dacă DPIA formală nu este impusă.
Ce criptare trebuie folosită pentru fluxurile video CCTV?
Fluxurile video în tranzit trebuie protejate prin SSL/TLS sau SRTP, iar stocarea locală și în cloud prin AES-256. Furnizorii de cloud certificați ISO 27017 și ISO 27018 oferă garanții suplimentare privind guvernanța accesului.
Cum se gestionează accesul angajaților la înregistrările CCTV?
Accesul trebuie restricționat pe baza principiului necesității minime, cu conturi individuale și loguri automate care înregistrează utilizatorul, data, ora și motivul accesului. Conturile generice sau partajate sunt interzise în contextul unui audit ANSPDCP.
Ce sancțiuni riscă operatorii care nu respectă normele GDPR pentru CCTV?
ANSPDCP poate aplica amenzi de până la 20 de milioane de euro sau 4% din cifra de afaceri globală anuală, în funcție de gravitatea încălcării. Lipsa DPIA, stocarea excesivă și absența notelor de informare sunt cele mai frecvente motive de sancțiune identificate în controale.