


TL;DR:
- Logarea centralizată (SSO) unifică accesul utilizatorilor la multiple sisteme IT, reducând costurile administrative și riscurile de securitate. Aceasta asigură control strict și tracabilitate completă, fiind fundamentală pentru conformitate și scalabilitate organizațională până în 2026. Implementarea corectă implică tehnologii precum SAML, OpenID Connect și planificare strategică, evitând vulnerabilitățile ce pot afecta întreg ecosistemul digital.
Logarea centralizată este procesul prin care utilizatorii accesează multiple sisteme IT printr-un singur punct securizat de autentificare, eliminând fragmentarea credențialelor și consolidând controlul accesului la nivel organizațional. Cunoscută în industrie sub termenul de autentificare centralizată sau Single Sign-On (SSO), această abordare reduce timpul administrativ și elimină erorile de acces neautorizat. Până în 2026, SSO a devenit un pilon critic pentru securitatea companiilor și instituțiilor publice din România, iar organizațiile care nu au adoptat încă un sistem unificat se confruntă cu costuri operaționale și riscuri de securitate semnificativ mai mari față de competitorii lor.
De ce logare centralizată: beneficiile principale pentru organizații
Autentificarea centralizată rezolvă una dintre cele mai frecvente probleme din infrastructurile IT moderne: multiplicarea punctelor de acces necontrolate. Fiecare sistem separat cu credențiale proprii reprezintă un vector de atac independent și o sarcină administrativă suplimentară. Centralizarea datelor și proceselor elimină haosul administrativ și facilitează scalarea organizației.
Beneficiile concrete ale unui sistem de autentificare unificată includ:
- Reducerea timpului de administrare. Un singur director de identitate, precum Microsoft Active Directory sau OpenLDAP, înlocuiește zeci de baze de date de utilizatori separate. Administratorii IT gestionează drepturile dintr-un singur loc, fără să acceseze fiecare aplicație individual.
- Trasabilitate completă a accesului. Controlul centralizat al accesului permite revocarea instantanee a permisiunilor și corelarea evenimentelor de securitate din surse multiple. Dacă un angajat pleacă din companie, accesul se dezactivează o singură dată, în tot ecosistemul.
- Creșterea securității prin management unitar. Politicile de parolă, autentificarea multifactor (MFA) și restricțiile de acces bazate pe rol se aplică uniform, fără excepții cauzate de sisteme izolate.
- Simplificarea integrării sistemelor noi. Aplicațiile noi se conectează la sursa centrală de identitate prin protocoale standardizate precum SAML 2.0 sau OpenID Connect, fără să necesite propriul mecanism de autentificare.
- Conformitate mai ușoară cu reglementările. GDPR, ISO 27001 și NIS2 cer dovezi clare ale controlului accesului. Un sistem centralizat generează automat jurnalele necesare auditurilor.
Sfat profesional: Evitați fragmentarea autentificărilor prin adoptarea unui furnizor de identitate unic (IdP) de la început. Migrarea ulterioară a zeci de aplicații la un IdP centralizat costă de trei până la cinci ori mai mult decât o implementare corectă din start.
Soluțiile profesionale de colectare centralizată a logurilor costă între 720 și 960 de dolari, dar oferă economii prin proceduri standardizate și instruire mai eficientă a personalului. Această investiție se recuperează rapid prin reducerea incidentelor de securitate și a timpului petrecut de echipele IT pe sarcini repetitive.
Logare centralizată versus autentificare descentralizată: comparație directă
Diferența dintre cele două abordări nu este doar tehnică. Este o diferență de filozofie operațională. Sistemele descentralizate tratează fiecare aplicație ca o insulă independentă. Sistemele centralizate tratează identitatea utilizatorului ca pe o resursă organizațională unică, gestionată strategic.
| Criteriu | Logare centralizată | Autentificare descentralizată |
|---|---|---|
| Securitate | Politici uniforme, MFA aplicat global, audit complet | Politici inconsistente, vulnerabilități izolate greu de detectat |
| Cost de administrare | Scăzut: o singură sursă de adevăr pentru identități | Ridicat: fiecare sistem necesită administrare separată |
| Timp de onboarding/offboarding | Minute: un singur cont activat sau dezactivat | Ore sau zile: conturi separate în fiecare aplicație |
| Scalabilitate | Ridicată: aplicațiile noi se integrează prin protocoale standard | Limitată: fiecare aplicație nouă adaugă complexitate |
| Trasabilitate | Completă: toate evenimentele corelate într-un singur jurnal | Fragmentată: loguri separate, greu de corelat |
| Risc la plecare angajat | Minim: un singur punct de dezactivare | Ridicat: conturi uitate în sisteme periferice |
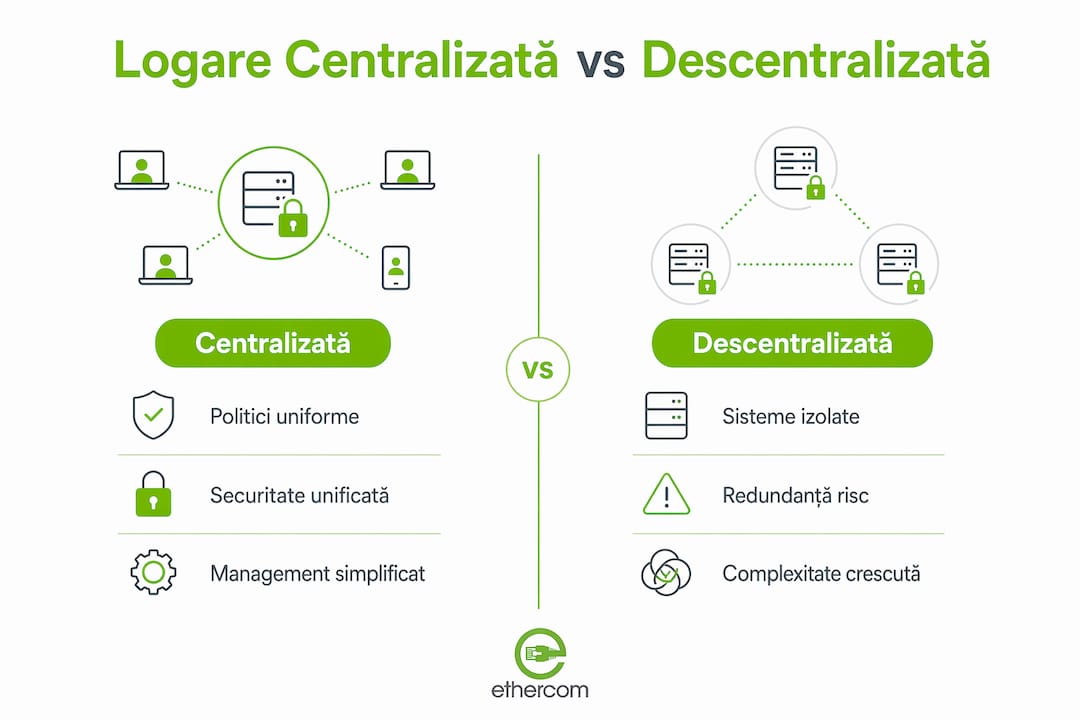
Sistemele descentralizate au un avantaj teoretic: dacă un sistem este compromis, celelalte rămân izolate. Dar acest avantaj este anulat în practică de imposibilitatea aplicării uniforme a politicilor de securitate și de costul enorm al administrării fragmentate. Securitatea IT nu se construiește prin izolare, ci prin standarde clare, planificare și monitorizare riguroasă.
Cum funcționează logarea centralizată: tehnologii și bune practici
Arhitectura unui sistem de autentificare centralizată se bazează pe trei componente principale: furnizorul de identitate (IdP), aplicațiile consumatoare de identitate (Service Providers) și protocoalele de comunicare securizată între ele.
Fluxul de autentificare unificată funcționează astfel:
- Utilizatorul accesează o aplicație. Aplicația detectează că utilizatorul nu are o sesiune activă și redirecționează cererea către IdP.
- IdP verifică identitatea. Utilizatorul se autentifică o singură dată, cu parolă și MFA dacă este configurat. IdP poate fi Microsoft Entra ID (fostul Azure AD), Okta, Keycloak sau un server Active Directory local.
- IdP emite un token de securitate. Tokenul, în format SAML sau JWT (JSON Web Token), conține identitatea utilizatorului și drepturile sale. Acesta este semnat criptografic pentru a preveni falsificarea.
- Aplicația validează tokenul. Service Provider-ul verifică semnătura tokenului față de certificatul public al IdP și acordă accesul corespunzător rolului utilizatorului.
- Sesiunea este menținută centralizat. La deconectare, sesiunea se închide în toate aplicațiile simultan, prin mecanismul Single Logout (SLO).
Configurarea SSO necesită o înțelegere aprofundată a protocoalelor Kerberos și SAML, precum și stabilirea relațiilor de trust între sursa identității și aplicații. Vulnerabilitățile în sistemul central se propagă rapid către toate aplicațiile conectate, ceea ce face ca designul corect să fie non-negociabil.
O greșeală frecventă este structura necorespunzătoare a unităților organizatorice (OU) și a politicilor de grup în Active Directory. Politicile conflictuale creează erori de autentificare persistente, extrem de dificil de diagnosticat ulterior. Structurați OU-urile după funcție organizațională, nu după structura ierarhică a companiei.
Sfat profesional: Configurați întotdeauna un cont de administrator de urgență, separat de fluxul SSO, cu acces direct la IdP. Dacă sistemul central de autentificare cade sau este compromis, aveți nevoie de o cale de recuperare care nu depinde de el.
Trecerea la sisteme centralizate poate genera blocaje temporare din cauza schimbărilor în fluxurile de lucru. Planificați migrarea în etape, cu perioade de funcționare paralelă a sistemului vechi și celui nou, pentru a evita întreruperi operaționale.
Aplicații concrete ale autentificării centralizate în mediile IT din 2026
Logarea centralizată nu este doar o soluție pentru companiile mari. Organizațiile cu 50 de angajați și 10 aplicații SaaS beneficiază la fel de mult ca o corporație cu 10.000 de utilizatori.
Iată cum se aplică în practică:
- Companii cu infrastructură hibridă. O firmă cu servere locale și aplicații cloud (Microsoft 365, Salesforce, SAP) folosește Microsoft Entra ID ca IdP central. Angajații se autentifică o singură dată și accesează toate resursele, indiferent dacă sunt la birou sau remote.
- Management integrat al accesului fizic și logic. Integrarea controlului de acces cu pontajul și securitatea reduce erorile și crește controlul asupra prezenței și accesului în organizații. Un singur sistem gestionează atât accesul la ușile fizice, cât și la resursele digitale.
- Monitorizarea și analiza centralizată a logurilor. Platforme precum Splunk, Elastic SIEM sau Graylog colectează evenimentele de autentificare din toate sursele și le corelează automat. Un atac de tip credential stuffing devine vizibil imediat, nu după ce a afectat zece sisteme separate.
- Reducerea erorilor umane. Când un angajat nu mai trebuie să rețină 15 parole diferite, nu mai folosește aceeași parolă slabă peste tot. Studiile de securitate arată că reutilizarea parolelor este cauza principală a breșelor de date în organizații.
- Conformitate automată. Auditurile ISO 27001 sau SOC 2 cer dovezi ale controlului accesului. Un sistem centralizat exportă rapoarte complete despre cine a accesat ce resurse, când și de unde, fără efort manual suplimentar.
Consultați și ghidul Ethercom despre logurile în supraveghere pentru a înțelege cum principiile logării centralizate se aplică și în sistemele CCTV și securitate fizică.
Concluzii cheie
Logarea centralizată este soluția tehnică cu cel mai mare raport beneficiu-cost pentru organizațiile IT care gestionează mai mult de cinci sisteme sau aplicații.
| Punct | Detalii |
|---|---|
| Definiție și scop | Autentificarea centralizată unifică accesul la toate sistemele printr-un singur IdP, eliminând credențialele fragmentate. |
| Beneficiu principal | Reducerea timpului de administrare și revocarea instantanee a accesului la plecarea unui angajat. |
| Tehnologii cheie | SSO cu protocoale SAML, Kerberos sau OpenID Connect, implementate prin Microsoft Entra ID, Okta sau Keycloak. |
| Risc critic | Structura greșită a OU-urilor și politicilor de grup generează breșe persistente, greu de diagnosticat. |
| Prioritate de implementare | Planificați migrarea în etape și configurați un cont de urgență independent de fluxul SSO. |
Perspectiva mea despre logarea centralizată în 2026
Am văzut organizații care au amânat implementarea unui sistem centralizat de autentificare timp de ani de zile, invocând complexitatea sau costul. Invariabil, motivul real era lipsa unui campion intern care să înțeleagă atât impactul tehnic, cât și cel operațional. Când în final migrau, costul era de trei ori mai mare decât ar fi fost la momentul potrivit.
Ceea ce mă surprinde în continuare este că multe companii tratează SSO ca pe un proiect IT pur, fără să implice departamentele de HR și operațiuni. Onboarding-ul și offboarding-ul angajaților sunt procese de business, nu doar tehnice. Un sistem centralizat care nu este integrat cu fluxurile de HR rămâne pe jumătate implementat și pe jumătate eficient.
Recomandarea mea practică: nu alegeți un IdP bazat exclusiv pe funcționalități tehnice. Alegeți-l bazat pe cât de ușor îl pot administra oamenii voștri, nu doar inginerii de securitate. Okta și Microsoft Entra ID sunt soluții mature, dar Keycloak open-source este o alternativă serioasă pentru organizațiile cu echipe tehnice capabile și bugete limitate.
Logarea centralizată va rămâne critică atâta timp cât organizațiile folosesc mai mult de un sistem digital. Iar în 2026, nu există organizație relevantă care să folosească doar unul.
— Costin
Soluții IT centralizate disponibile la Ethercom

Ethercom oferă o gamă completă de echipamente și soluții pentru infrastructura IT necesară implementării sistemelor de autentificare centralizată, de la switch-uri și echipamente de rețea până la componente pentru rack-uri și sisteme de monitorizare. Cu peste 14.000 de produse disponibile, surse din Polonia și un program B2B dedicat, Ethercom pune la dispoziție atât echipamentele fizice, cât și suportul tehnic pentru organizațiile care modernizează infrastructura de securitate IT. Vizitați soluțiile complete Ethercom sau folosiți comanda rapidă pentru achiziții eficiente.
FAQ
Ce este logarea centralizată?
Logarea centralizată este un sistem prin care utilizatorii se autentifică o singură dată printr-un furnizor de identitate central (IdP) și accesează toate aplicațiile și resursele autorizate fără autentificări repetate. Tehnologiile principale sunt SSO, SAML și OpenID Connect.
De ce utilizăm logare unificată în loc de conturi separate?
Conturile separate pentru fiecare aplicație multiplică suprafața de atac și costurile administrative. Autentificarea unificată reduce riscul de breșe prin politici aplicate uniform și permite revocarea instantanee a accesului la plecarea unui angajat.
Care sunt protocoalele standard pentru autentificare centralizată?
Protocoalele principale sunt SAML 2.0, Kerberos și OpenID Connect. SAML este standard pentru aplicații enterprise, Kerberos pentru rețele Windows cu Active Directory, iar OpenID Connect pentru aplicații web și mobile moderne.
Ce riscuri există în implementarea unui sistem centralizat?
Principalul risc este că o vulnerabilitate în IdP afectează toate aplicațiile conectate simultan. Structura greșită a unităților organizatorice și politicile de grup conflictuale generează breșe persistente, conform experților în Active Directory. Planificarea atentă și testarea riguroasă sunt obligatorii.
Cât costă o soluție profesională de logare centralizată?
Soluțiile profesionale de colectare centralizată a logurilor pornesc de la 720 de dolari și pot ajunge la 960 de dolari, cu funcționalități avansate de raportare și retenție a datelor. Costul total al implementării variază în funcție de numărul de aplicații integrate și de complexitatea infrastructurii existente.